
Jūsu VPS drošība: pirmās piecas minūtes
Jaunu serveri internetā dažu minūšu laikā skenē boti, kas mēģina uzminēt paroles. Ar šiem soļiem būsiet tiem krietni priekšā. Izpildiet tos kā root.
1. Atjauniniet visu un ieslēdziet automātisko atjaunināšanu
- Ubuntu un Debian:
apt update && apt upgrade -y, pēc tamapt install -y unattended-upgradesundpkg-reconfigure -plow unattended-upgrades. - AlmaLinux un Rocky Linux:
dnf upgrade -y, pēc tamdnf install -y dnf-automaticunsystemctl enable --now dnf-automatic-install.timer.
2. Pieteikšanās ar atslēgu, paroles izslēgtas
Vispirms pievienojiet serverim savu SSH atslēgu (skatiet Pieteikšanās VPS ar SSH) un pārbaudiet, vai pieteikšanās ar atslēgu darbojas. Pēc tam failā /etc/ssh/sshd_config iestatiet:
PasswordAuthentication no
un restartējiet SSH ar systemctl restart ssh (AlmaLinux un Rocky: systemctl restart sshd). Turiet pašreizējo sesiju atvērtu, līdz otrā logā ir pārbaudīts, ka joprojām varat pieteikties.
3. Ugunsmūris
- Ubuntu un Debian:
apt install -y ufw, tadufw allow OpenSSH, mājaslapai pēc vajadzībasufw allow 80,443/tcpunufw enable. - AlmaLinux un Rocky Linux: firewalld jau ir instalēts. Piemēram,
firewall-cmd --permanent --add-service=http --add-service=httpsunfirewall-cmd --reload.
Vienmēr atstājiet atvērtu SSH (portu 22), citādi pieeja serverim būs slēgta arī Jums pašiem.
4. Fail2ban pret paroļu minēšanu
apt install -y fail2ban vai dnf install -y epel-release && dnf install -y fail2ban, tad systemctl enable --now fail2ban. Pēc noklusējuma tas bloķē IP adreses, no kurām pārāk bieži tiek mēģināta nepareiza parole.
5. Snapshot kā drošības tīkls
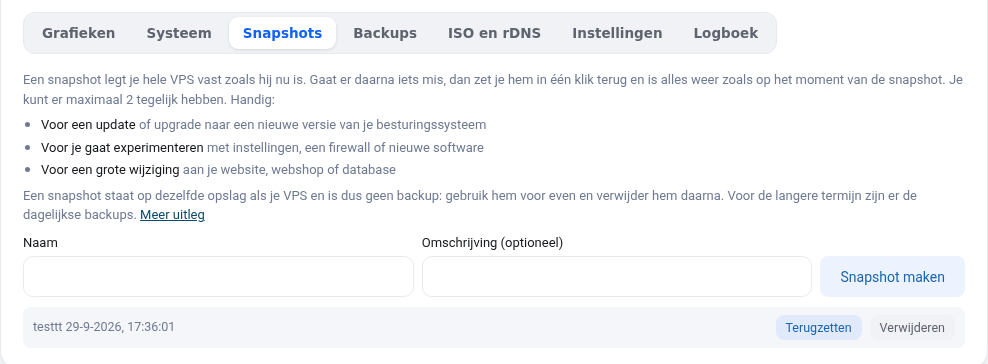
Pirms lielām izmaiņām izveidojiet snapshot VPS ekrānā. Ja kaut kas noiet greizi, atjaunojiet to ar vienu klikšķi. Skatiet VPS snapshot kopijas un rezerves kopijas.
Atstājiet qemu-guest-agent
Programma qemu-guest-agent ir instalēta pēc noklusējuma. Ar to VPS ekrānā varat iestatīt jaunu root paroli un redzēt diska lietojumu. Nedzēsiet to.