
4. modulis · 4.2
Privātums: kas ir publisks un kas nav
4. modulis: WHOIS, RDAP un privātums · Lasīšanas laiks: 9 minūtes
Mācīšanās mērķis: Pēc šīs nodarbības Jūs varēsiet katram paplašinājumam izskaidrot, kuri turētāja dati pēc VDAR (GDPR) un NIS2 ir publiski un kā persona ar likumīgām interesēm var pieprasīt aizsargātos datus.
Pamatjēdzieni: VDAR (GDPR), personas datu aizsardzība, juridiska persona un fiziska persona, WHOIS privātums, starpnieka (proxy) pakalpojums, likumīgi pieprasītāji, saziņa ar veidlapas palīdzību
No pilnīgi publiskiem datiem uz aizsargātiem
Agrāk ikviens WHOIS varēja izlasīt jebkura turētāja vārdu, adresi, tālruņa numuru un e-pasta adresi. Tas bija ērti tiem, kas vēlējās sazināties ar turētāju, bet arī surogātpasta sūtītājiem un krāpniekiem. Kopš VDAR (GDPR) (Eiropas privātuma regula, 2018. gada maijs) tas ir mainījies. Turētāju personas dati kopš tā laika lielākoties ir aizsargāti.
Pamatnoteikums gandrīz visiem reģistriem ir vienāds:
- Fiziskas personas (cilvēka, piemēram, privātpersonas) dati lielākoties tiek aizsargāti.
- Juridiskas personas (uzņēmuma, nodibinājuma, biedrības vai citas organizācijas) dati nav personas dati, un principā tie ir publiski.
NIS2 šo otro noteikumu ir nostiprinājusi: reģistriem un reģistratoriem ir jāpublisko dati, kas nav personas dati (nodarbība 3.3). Ja Jūs esat organizācija, Jūsu nosaukums tātad vienkārši ir redzams publiskajos datos. Tas arī ir mērķis: vietnes apmeklētājam jāvar redzēt, kura organizācija ir aiz tās.
Ko Jūs redzat katram paplašinājumam
Detaļas katram reģistram atšķiras. Lūk, kā tas izskatās (stāvoklis 2026. gada novembrī):
| Paplašinājums | Privātpersona | Organizācija |
|---|---|---|
| .nl (SIDN) | Bez vārda; RDAP redzams "REDACTED FOR PRIVACY" | Organizācijas nosaukums |
| .de (DENIC) | Nekas nav publisks | Organizācijas dati |
| .eu (EURid) | Tikai e-pasta adrese un vēlamā valoda | Nosaukums, pilsēta, reģions un valsts |
| .be (DNS Belgium) | Pēc noklusējuma nekas | Nosaukums, adrese un e-pasts (bez personas vārda vai tālruņa) |
| .com un citi gTLD | Var tikt aizsargāti (obligāti, ja to prasa privātuma likums); valsts ir redzama vienmēr | Atkarīgs no reģistratora |
Uzmanību piesaista dažas lietas:
- Domēnam .nl Whois ir redzama administratīvās kontaktpersonas e-pasta adrese. Tā ir paredzēta, lai turētājam varētu rakstīt. Ja tur norādīta Jūsu personīgā adrese, tā tātad ir redzama. Publiski ir arī reģistrators, tālākpārdevējs, tehniskā kontaktpersona, statuss, vārdu serveri un datumi.
- Domēnam .eu privātpersonas e-pasta adrese ir redzama. Izmantojiet tur adresi, kuru Jums nav žēl kopīgot.
- Domēnam .be turētājs ar sava reģistratora starpniecību var izvēlēties rādīt vairāk.
- Domēniem gTLD, ja turētāja e-pasta adrese ir aizsargāta, jābūt pārsūtīšanas adresei vai tīmekļa veidlapai, ar kuras palīdzību ar turētāju tomēr var sazināties.
WHOIS privātums un starpnieka pakalpojumi
Daudzi reģistratori piedāvā WHOIS privātumu: pakalpojumu, kas aizsargā Jūsu kontaktinformāciju publiskajā WHOIS. Domēniem gTLD pastāv arī starpnieka (proxy) pakalpojumi: tad publiskajos datos Jūsu vietā ir norādīts starpnieks.
Ņemiet vērā:
- Domēniem .nl un .eu turētājs nedrīkst būt privātuma vai starpnieka pakalpojums. Domēnam jābūt reģistrētam uz īstā turētāja vārda. Aizsardzību tur nodrošina pats reģistrs, saskaņā ar iepriekš redzamo tabulu.
- WHOIS privātums nav pieejams katram paplašinājumam, un daudziem valstu paplašinājumiem tas arī nav vajadzīgs, jo reģistrs privātpersonu datus jau aizsargā.
- Organizācijai aizsardzībai ir maza jēga: uzņēmuma nosaukums nav personas dati. Ja organizācija nevēlas rādīt darbinieku vārdus, kā kontaktinformāciju izmantojiet vispārīgas adreses (nodarbība 3.3).
Kas drīkst redzēt aizsargātos datus?
Aizsargāts nenozīmē slepens. Persona ar likumīgām interesēm var pieprasīt šos datus. Piemēram, policija un citas pilnvarotas iestādes, bet arī preču zīmes īpašnieks, kurš vēlas vērsties pret līdzīgu nosaukumu. Daži piemēri:
- DENIC izsniedz privātpersonu datus tikai tiem, kas pamato leģitīmas intereses, vai tiem, kam DENIC to ir pienākums darīt saskaņā ar likumu.
- NIS2 uzliek reģistriem un reģistratoriem pienākumu ātri atbildēt uz likumīgiem, pamatotiem pieprasījumiem, jebkurā gadījumā 72 stundu laikā.
- Domēniem gTLD saziņa ar aizsargātu turētāju notiek, izmantojot reģistratora pārsūtīšanas adresi vai tīmekļa veidlapu.
Vai Jūs vēlaties sazināties ar turētāju, piemēram, tāpēc, ka vēlaties nopirkt viņa domēnu vai tāpēc, ka viņa vietne izmanto Jūsu preču zīmi? Tad izmantojiet WHOIS vai RDAP norādīto saziņas iespēju. Ja tas nepalīdz, Jūs varat iesniegt pieprasījumu reģistram vai reģistratoram, labi to pamatojot. Strīda gadījumā par preču zīmi tas ir brīdis, kad jākonsultējas ar juristu (nodarbība 7.2).
Ko tas nozīmē Jums
Pieņemiet, ka viss, ko Jūs norādāt domēnam, kādam var kļūt redzams. Reģistram un Jūsu reģistratoram ir redzami visi Jūsu dati, tāpat arī likumīgiem pieprasītājiem. Tas nav iemesls norādīt nepareizus datus: tas nav atļauts, un Jūs riskējat zaudēt savu domēnu (nodarbība 3.3). Taču tas ir iemesls izvēlēties apzināti:
- Organizācijai: vispārīga e-pasta adrese un vispārīgs tālruņa numurs kā kontaktinformācija.
- Privātpersonai: e-pasta adrese, kuru Jūs esat gatavi kopīgot, īpaši domēnam .eu un .nl admin-c.
Regulāri paši pārbaudiet, kas par Jūsu domēnu ir publisks. Tā Jūs uzreiz redzēsiet arī to, vai dati joprojām ir pareizi.
Praksē: kā tas darbojas WebOké
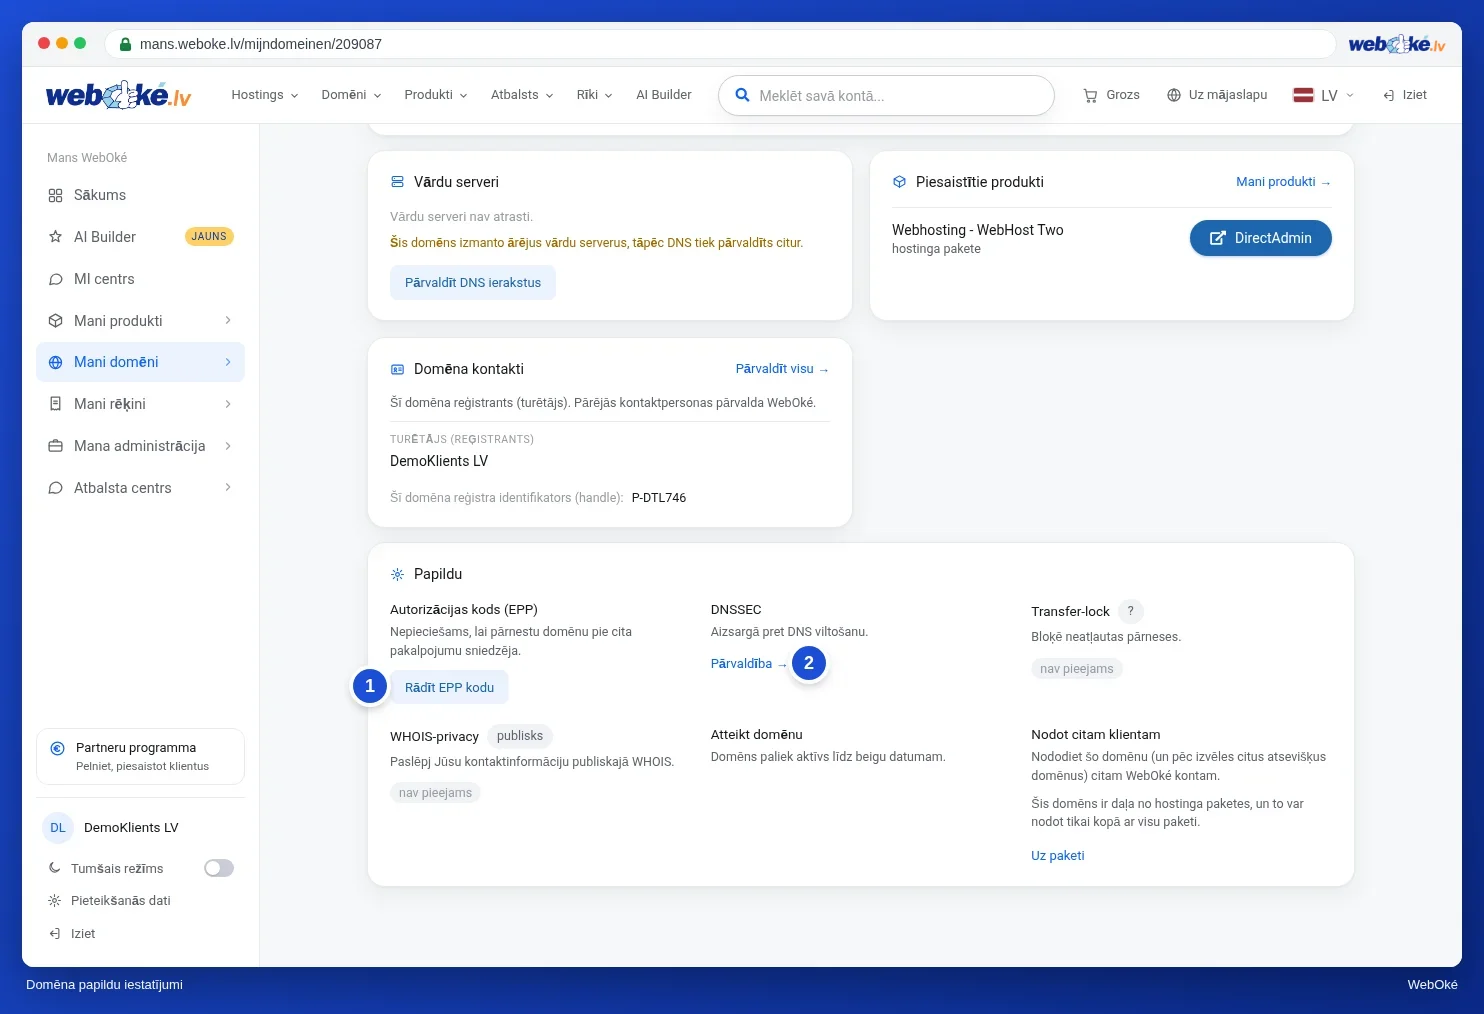
Sadaļā Mans WebOké domēna lapas kartītē Paplašināti ir opcija WHOIS privātums: "Aizsargā Jūsu kontaktinformāciju publiskajā WHOIS." Tā nav pieejama katram paplašinājumam. To, kas par domēnu ir publisks, Jūs varat apskatīt ar WHOIS meklēšanu (https://www.weboke.lv/toondomein). Pie citiem reģistratoriem tas darbojas līdzīgi: privātuma iestatījums parasti atrodas domēna iestatījumos, un katram reģistratoram ir WHOIS meklēšanas funkcija.
Kopsavilkums
- Kopš VDAR (GDPR) privātpersonu dati ir aizsargāti; organizāciju dati ir publiski, un NIS2 to nostiprina.
- Tas, ko Jūs redzat, atšķiras atkarībā no paplašinājuma: piemēram, domēnam .eu privātpersonas e-pasta adrese, domēnam .nl admin-c e-pasta adrese.
- Domēniem .nl un .eu privātuma vai starpnieka pakalpojums nedrīkst būt norādīts kā turētājs.
- Persona ar likumīgām interesēm var pieprasīt aizsargātos datus; NIS2 prasa atbildi 72 stundu laikā.
Tests (quiz)
Uzdevums
Uzdevums D4.2: Kas ir redzams par Jums? Atrodiet savu domēnu (vai savas organizācijas domēnu) ar WHOIS meklēšanu (https://www.weboke.lv/toondomein). Ja Jūsu paplašinājumam ir RDAP, apskatiet arī reģistra RDAP lapu (nodarbība 4.1). Pierakstiet, ko ikviens var redzēt par Jums vai Jūsu organizāciju, un izlemiet, vai tas ir pieņemami.
Atzīmējiet:
- Mans domēns ir pārbaudīts WHOIS un, ja iespējams, arī RDAP.
- Man ir zināms, vai domēns ir reģistrēts uz privātpersonu vai uz organizāciju.
- Ir pārbaudīts, kuri vārdi, adreses un e-pasta adreses ir redzamas.
- Man ir zināms, vai manam paplašinājumam pastāv WHOIS privātums un vai tas man ir vajadzīgs.
Aizpildiet:
- Kuri dati par turētāju un kontaktpersonām ir publiski?
- Vai ir norādīti personas dati, kurus Jūs labāk nekopīgotu? Kā to atrisināt, nenorādot nepareizus datus?
- Vai kāds, kurš vēlas ar Jums sazināties, to var izdarīt, izmantojot šos datus? Kā?
Uzdevums D4.2: Kas ir redzams par Jums?
Šo uzdevumu veicat paši; neviens to nepārbauda. Atzīmējiet, ko esat izdarījuši, un atzīmējiet uzdevumu kā paveiktu.
Apraksta, kas ir redzams atbilstoši paplašinājumam (piem., .nl: organizācijas nosaukums ir redzams, privātpersonas vārds nav, bet ir redzama admin-c e-pasta adrese, reģistrators, statuss, vārdu serveri, datumi; .eu privātpersona: e-pasts un valoda). Nevēlamu personas datu problēmu risina ar vispārīgu adresi vai numuru vai (ja pieejams un atļauts) WHOIS privātumu, nekad ar nepareiziem datiem; zina, ka .nl un .eu gadījumā starpnieks (proxy) nedrīkst būt turētājs. Nosauc saziņas ceļu: admin-c e-pasta adrese, pāradresācijas adrese vai tīmekļa veidlapa gTLD gadījumā, vai pieprasījums ar likumīgām interesēm caur reģistru/reģistratoru.
Jūsu atzīmes un piezīmes paliek tikai šajā pārlūkprogrammā; mēs tās nekur nesūtām. Ja esat pieteikušies, sadaļā Mani kursi saglabājam tikai to, ka uzdevums ir paveikts.
Vairāk lasīt
- WebOké rokasgrāmata 5.14: WHOIS privātums
- Anonīma domēna reģistrācija
- WebOké rokasgrāmata 14.3: WHOIS, IP meklēšana un SSL pārbaude
- Whois skaidrojums (SIDN, nīderlandiešu valodā): https://www.sidn.nl/nl-domeinnaam/uitleg-whois